NIKKEのPCランチャー改ざんについて、運営が2026年11月4日に「第三者によって改ざんされた可能性」を発表しました。起きたことと確認方法、すぐやる対処を整理します。
NIKKE運営は影響範囲を調査中で、利用者向けの手順はまだ出していません(2026年11月5日4時台時点)。この記事では情報を【公式】【研究者の報告】【未確認】に分けて書きます。
- NIKKEのPCランチャー改ざんは、運営が11月4日に改ざんされた可能性を認め、02:30頃に修正した問題
- 研究者の報告では、改ざん版から遠隔操作型の不正プログラムが動いた恐れがある(一部の起動のみ。運営の確認は出ていない)
- 確認は、
Launcher/intl_service/debug.logを開いてk2f_chanを探す - 形跡があれば、別の端末からのパスワード変更・全ログアウト・2段階認証を優先
- NIKKE運営は影響範囲を調査中で、利用者向けの手順は未発表(2026年11月5日4時台時点)
NIKKEのPCランチャー改ざんとは?11月4日に運営が発表した内容
イメージ図
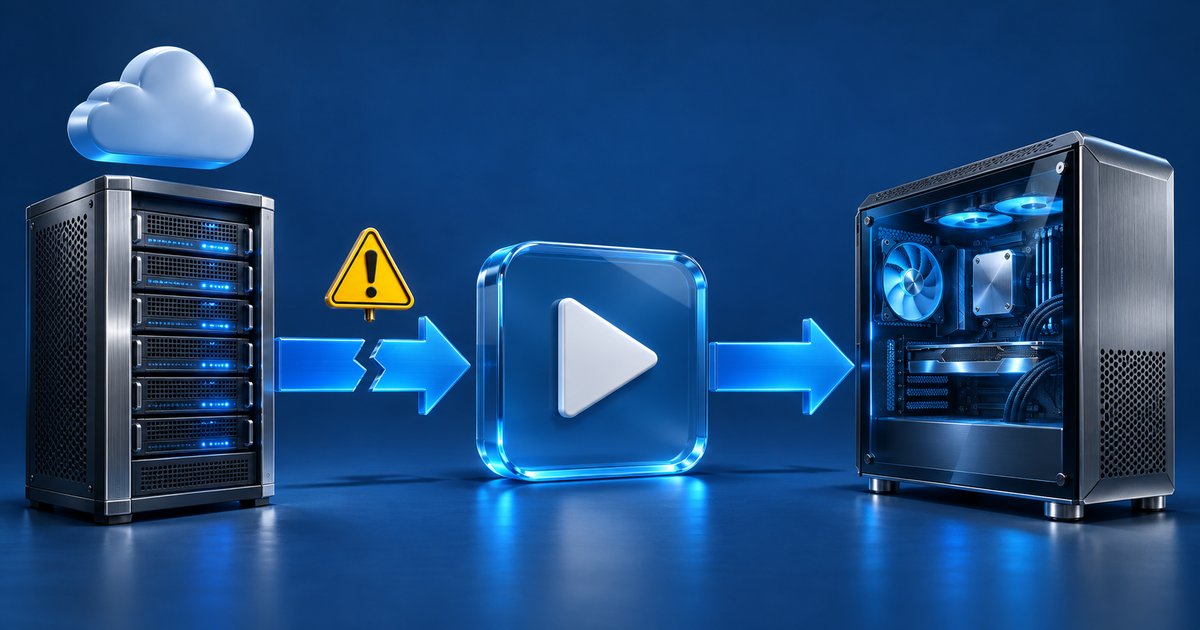
NIKKEのPCランチャー(=ゲームを起動するための専用ソフト)が読み込むスクリプトファイルが、第三者に書き換えられた可能性がある、というのが今回の改ざんです。
同じように正規のソフトへ不正なコードが紛れ込む例は、Claude Codeのバックドア問題でも扱っています。
NIKKE運営の発表(公式)
【公式】NIKKE運営の日本語版アカウントは、2026年11月4日12時14分ごろ(日本時間)にXで発表しました。
AUTOMATONの引用では、「PCランチャーのスクリプトファイルが第三者によって改ざんされた可能性がある異常を確認しました。これを受け、11月4日02:30頃にクライアントの修正およびアップデートを実施しました。」とあります。
言い切られているのは「改ざんされた可能性」までです。影響範囲は調査中で、今後の対応は別途案内するとされています。利用者向けの手順や、Steam版・スマホ版への言及は、発表には見当たりません。
サプライチェーン攻撃とは?
サプライチェーン攻撃とは、ソフトの配布元を先に書き換え、そのソフトを使う人へ不正なプログラムを届ける手口です。ゲームのランチャーは、動作に使うスクリプトファイルをCDN(=ファイルをネット上で配る仕組み)から受け取ることがあります。
その途中が改ざんされると、利用者が何も間違えていなくても、正規のPCランチャーを開くだけで巻き込まれる恐れがあります。
研究者が報告した内容(公式確認ではない)
【研究者の報告】GitHubユーザーのMotherSphere(この記事では「研究者」と呼びます)が、技術分析を11月4日の午前1時台(日本時間)に公開しました。資料の最終更新は11月4日21時ごろ(日本時間)です。
分析は、不正プログラムが動いていた1台と、寄せられた報告が元です。報告では、Level InfiniteのCDN上のJavaScriptファイル4つが9/27 15:41ごろ(日本時間)に改ざんされ、外部のサーバーから不正なプログラムを読み込む命令が加わったとみられます。
不正プログラムには、コマンドの実行、ファイルの閲覧、スクリーンショット、ブラウザに保存されたパスワードやログイン情報の取得といった機能があるとされます。ただしこれは「できる機能」の話で、実際に何が盗まれたかは確認されていません。
不正プログラムが動いたのは、起動のたびではなく一部の起動時だけと報告されています。解析した1台では、約19回の起動のうち3回でした。
NIKKEのPCランチャーを使っていた人は、まず落ち着いて確認から始めましょう。
NIKKEのPCランチャー改ざんはいつから?日本時間で見る時系列
表の時刻は日本時間です。GMTは9時間足して換算しています。
| 日時(日本時間) | できごと | 出どころ |
|---|---|---|
| 9/27 15:41ごろ(GMT 6:41) | 改ざんされた4つのファイルの書き換え | 研究者の報告 |
| 10/24 1:40ごろ(GMT 10/23 16:40) | 不正プログラムが動いた最も早い報告 | 研究者(寄せられた報告ベース) |
| 11/4 1:11ごろ(GMT 11/3 16:11) | NIKKEのコミュニティDiscordで最初の公開警告 | 研究者の報告 |
| 同日 2:04〜2:23(GMT 11/3 17:04〜17:23) | 4つのうち3つが正常なファイルに差し替えられた | 研究者の観測 |
| 同日 2:30ごろ | クライアントの修正・アップデート | 【公式】 |
| 同日 12:12〜12:21(GMT 3:12〜3:21) | 一部のサーバーに残っていた4つ目の改ざん版が正常化 | 研究者の観測 |
| 同日 12:13〜12:14/20:20 | 運営がXで発表/20:20に確認した4台のサーバーすべてで4つとも正常を確認 | 【公式】/研究者の観測 |
確認する期間の目安
不正プログラムが動いたとされる最も早い報告は、日本時間の10/24です。研究者資料の「10/23」はGMTの日付なので、日本時間では1日ずれます。
研究者の報告では、読み込む仕組み自体は9/27から入っていました。9/27以降にNIKKEのPCランチャーを起動した人は、念のため確認しておくと安心です(PCコンパスの目安)。
修正のあとも一部のサーバーに残っていた
研究者の観測では、一部のサーバーが12時台まで4つ目の改ざん版を配信していました。読み込んだ全員で不正プログラムが動いたという意味ではありません。
自分のPCは大丈夫?NIKKEのログで感染の形跡を確認する方法
イメージ図
【研究者の報告】確認に使うのは、運営の案内ではなく研究者が示した方法です。ログファイルを開き、特定の文字列を探します。
手順:debug.logを開いてk2f_chanを探す
タスクバー右端の通知領域にアイコンが残っていることがあるので、そこからも終了させます。デスクトップにショートカットがあれば、右クリックの「ファイルの場所を開く」でインストール先を探せます。
Launcher/intl_service/debug.log をメモ帳で開くLauncherフォルダの中のintl_serviceフォルダに、debug.logがあります。開けないときは、右クリックの「プログラムから開く」でメモ帳を選びます。
k2f_chan を探すメモ帳でCtrl+Fを押して検索します。研究者によると、見つかればその端末で不正プログラムが動いたことを示します。
ランチャーのログには、Cookie(=ログイン状態を保つ小さなデータ)の行や、login_ticketなどの値が含まれていることがあります。ログを公開したり人に送ったりする前に、これらの値を必ず消してください。
結果の読み方
| 結果 | 意味 | 次の行動 |
|---|---|---|
k2f_chan が見つかった | 研究者によると、その端末で不正プログラムが動いた形跡 | 次の章の対処へ。まずネットから切り離す |
| 見つからなかった | この方法では形跡が見当たらない、というところまで。安全とは言い切れない | 次の起動前に、下の「予防」を実施 |
debug.log がない | 削除や再インストールで消えている可能性があり、判定できない | 心配なら、見つかった場合と同じ予防的な対応を検討 |
見つからなくても、安全とは言い切れません。表で読み方を確認しましょう。
形跡があったら?パスワード変更など対処の優先順位
イメージ図
【研究者の報告】ここからは研究者の推奨をもとに、順番を並べ直しました。NIKKE運営の案内ではありません。
まず最初の5分でやること
NIKKEのPCランチャーを閉じて、ネットワークから切り離します。Wi-Fiをオフにするか、LANケーブルを抜きます。
パスワードとログイン情報の優先順位
パスワードの変更は、不正プログラムが動いた可能性のあるPCではなく、別の端末から行ってください。同じPCで入力すると、内容を盗まれる恐れがあるためです。
| 順番 | 変更するもの | 理由 |
|---|---|---|
| 1 | NIKKE・Level Infiniteのアカウント | ランチャーで使った情報なので最優先 |
| 2 | メールアカウント | 他のサービスの再設定の受け口になるため |
| 3 | Discord | 研究者の推奨に含まれているため |
| 4 | 銀行・カード・決済サービス | お金に直結するため |
| 5 | ブラウザに保存したパスワード | 保存情報が取得されうると報告されているため |
変更が終わったら、各サービスで全端末のログアウト(全セッションの終了)を実行し、2段階認証を有効にします。Cookieはパスワードなしでも使われうるためです。情報漏洩のときの基本は、ドコモ光の情報漏洩を扱った記事も参考になります。
研究者の推奨には、開発者向けのAPIトークンやSSH鍵の再発行、暗号資産を持つ人向けの新しいウォレットへの移行も含まれます。
PC本体:スキャンと再インストールの判断
Windows セキュリティの「ウイルス & 脅威の防止」→「スキャン オプション」から「フル スキャン」を実行します(Microsoftのサポートページ)。
「Microsoft Defender ウイルス対策 (オフライン スキャン)」(=Windowsを読み込む前に調べる方法)なら、再起動後に調べられます。
研究者の報告では、オフラインスキャンで不正なファイルが検出されなかった例もあります。検出されなくても、残っていないとは限りません。
研究者は、任意のコマンドを実行された可能性があるため、Windowsの再インストールが最も安全だとしています。
Windows 11の初期化の方法を見ながら、大事なデータだけをバックアップし、実行ファイル(.exe)は戻さないでください。初期化では「すべて削除する」を選ぶほうが安全側です(PCコンパスの目安)。
レジストリやDLLを手作業で消す方法もGistにありますが、誤るとWindowsが不安定になるため手順にしません。
形跡がなかった人の予防
研究者は、次にNIKKEのPCランチャーを開く前に、キャッシュフォルダ %APPDATA%\nikke_launcher\tbs_cache の削除を勧めています。残った改ざん版を再び読み込む恐れがあるためです(運営の案内ではありません)。
キャッシュには痕跡が残るので、先にdebug.logの確認を済ませてから削除します。パスワードの使い回しをやめ、2段階認証を入れることも有効です。
Windowsの防御設定はメモリ整合性の記事も参考になりますが、正規ソフトの改ざんを直接防ぐ機能ではありません。
よくある質問(FAQ)
- NIKKE運営は被害を認めましたか?
-
認めているのは、改ざんされた可能性がある異常の確認と、11/4 02:30頃の修正・更新までです。影響範囲は調査中で、情報流出の有無は発表されていません。
- NIKKEのSteam版も影響を受けますか?
-
【未確認】運営の発表はPCランチャーについてで、Steam版には触れていません。研究者の資料はWindows用ランチャーとProton経由のLinux・Steam Deckが対象で、Steam版は明記がありません。
- NIKKEのスマホ版は大丈夫ですか?
-
【未確認】発表はPCランチャーの話で、スマホ版への言及はありません。「スマホ版は安全」と断定するまとめもありますが、運営の記載ではないため判断しません。
- NIKKEのPCランチャーを起動しただけで感染しますか?
-
研究者の報告では、改ざん版を読み込んだ起動のうち一部で不正プログラムが動きました(解析した1台は約19回中3回)。全員とは限りませんが、9/27以降に起動した人は、debug.logの確認をおすすめします。
まとめ|NIKKEのPCランチャー改ざんは「確認→対処」の順で
NIKKEのPCランチャー改ざんは、運営の発表と研究者の報告を分けて受け止め、確認から対処の順で動くのが基本です。
- 起きたこと:運営が11/4に改ざんされた可能性を認め、修正・更新を実施。影響範囲は調査中
- 確認方法:
debug.logでk2f_chanを検索。見つからなくても安全とは言い切れない - 対処:ネットから切断、別の端末でパスワード変更、全ログアウトと2段階認証、PCのスキャンと再インストールの判断の順
続報は、NIKKE日本語版の公式Xで影響範囲と利用者向けの手順が出たかを見てください(2026年11月5日4時台時点)。
関連記事